Newsletters par e-mail de Business Insider : abonnez-vous maintenant
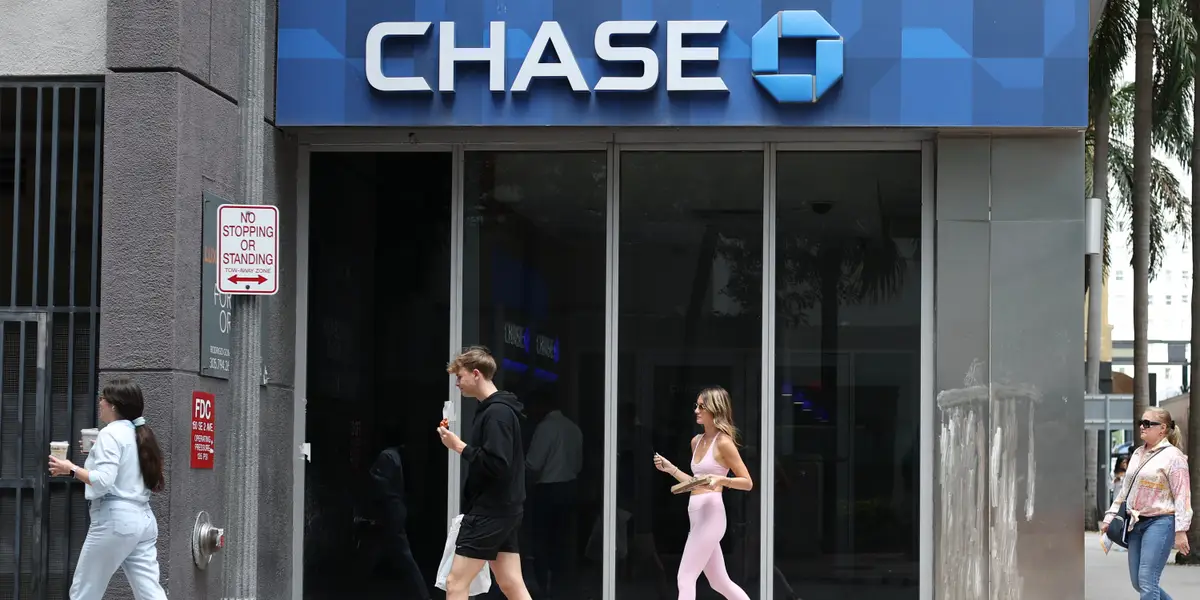
JPMorgan Chase, Mastercard et Visa ont déclaré jeudi qu’il y avait eu des cyberincidents chez les fournisseurs tiers des sociétés. En conséquence, certaines données clients ont été exposées.
Chase a déclaré dans un article X que les fournisseurs qui fournissent des services au géant bancaire « avaient été la cible d’une cyberattaque ».
« Sur la base de notre enquête jusqu’à présent, nous pensons que les attaquants ont accédé à certaines données marketing détenues par ces fournisseurs, qui peuvent inclure les noms et adresses e-mail de certains clients », a écrit JPMorgan Chase.
La plus grande banque américaine a déclaré qu’il n’y avait eu aucune interruption de ses services.
« Le cas échéant, nous contacterons directement les clients concernés et leur proposerons une assistance, y compris une surveillance gratuite du crédit », a-t-il indiqué.
Un porte-parole de Mastercard a déclaré à Trading Insider que la société émettrice de cartes de crédit a été récemment informée d’un « incident chez un fournisseur tiers qui a entraîné la divulgation d’un nombre limité d’adresses e-mail » d’un « petit sous-ensemble » de titulaires de cartes inscrits à un certain programme d’avantages sociaux.
« Il n’y a aucun impact sur le réseau de paiement Mastercard ni sur la possibilité pour les gens d’utiliser leurs cartes », a déclaré le porte-parole. Le porte-parole de Mastercard a ajouté que l’exposition avait été contenue et que les équipes de l’entreprise travaillaient avec le fournisseur pour soutenir les titulaires de carte concernés si nécessaire.
Un porte-parole de Visa a déclaré à Trading Insider qu’il y avait également eu un incident impliquant un fournisseur de services tiers dans la région Asie-Pacifique.
« Les systèmes de Visa n’ont pas été impliqués et n’ont pas été impactés. Aucune donnée de paiement telle que les numéros de carte n’a été affectée », a déclaré le porte-parole. Le porte-parole n’a pas immédiatement répondu à la question de savoir si d’autres informations sur les clients étaient concernées.
Il n’était pas clair qui étaient les fournisseurs ciblés, combien de clients avaient pu être concernés ou si les mêmes pirates étaient à l’origine des incidents.
La société de cybersécurité SOCRadar a déclaré à Trading Insider qu’un groupe de ransomwares avait revendiqué la responsabilité des incidents.
« La surveillance du dark web de SOCRadar a identifié des publications sur le site de fuite d’un groupe de ransomware se faisant appeler n0n, revendiquant JPMorgan Chase, Visa et Mastercard comme victimes et publiant des échantillons de données comme preuve », a déclaré Ensar Seker, responsable de l’information de sécurité de l’entreprise.
Seker a déclaré que SOCRadar n’avait pas vérifié de manière indépendante que n0n avait mené les cyberattaques.
« Le risque le plus immédiat pour les consommateurs est le phishing ciblé qui usurpe l’identité de leur banque ou de leur fournisseur de carte », a déclaré Seker.
Les cyberattaques font suite à une série de pannes très médiatisées et à un bug logiciel chez JPMorgan Chase qui a fait des ravages dans les services bancaires en ligne plus tôt cette semaine.
« JPMorganChase a rencontré un problème temporaire lié à un bug logiciel dans les systèmes matériels sur site – il n’y a aucune preuve que cela soit lié à la cybersécurité », a déclaré lundi la banque dans un communiqué. « Il faut plus de temps que d’habitude pour servir certains clients. »
La banque a déclaré jeudi qu’il n’y avait aucun lien entre la cyberattaque et l’interruption de service subie par certains clients. plus tôt cette semaine.