Le fondateur de Craigslist partage des conseils sur la façon d’éviter les escroqueries en ligne
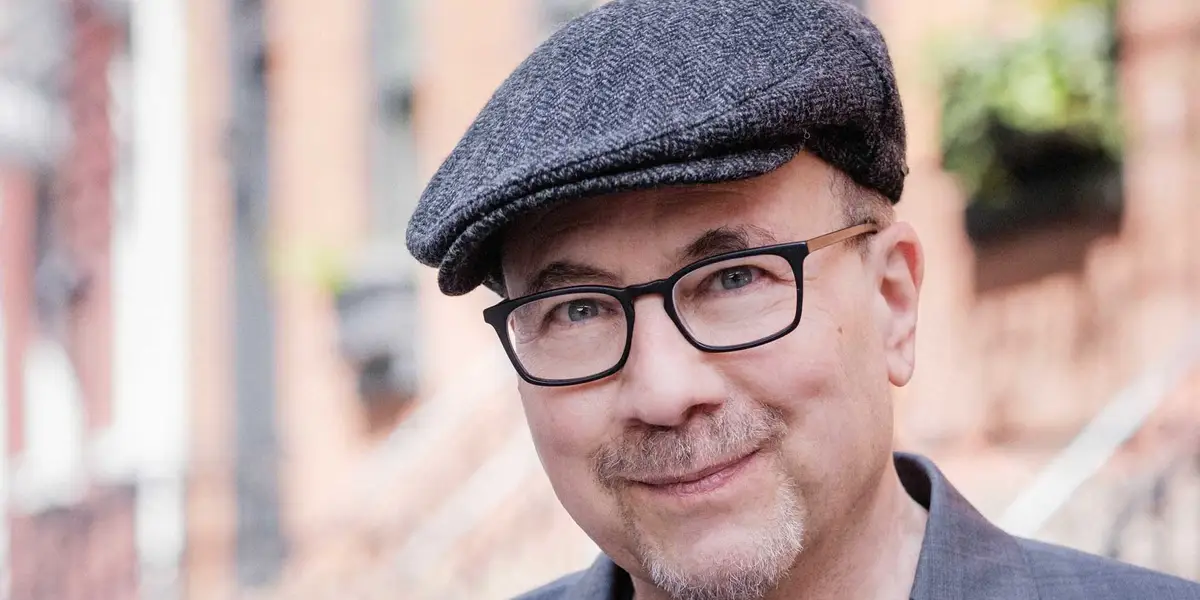
Cet essai tel que raconté est basé sur une conversation avec Craig Newmarkle fondateur de Craigslist, qui mène une campagne intitulée Prendre9 se battre escroqueries en ligne. La campagne présente des stratégies simples que les gens peuvent utiliser pour se protéger en ligne. Cette interview a été éditée pour des raisons de longueur et de clarté.
Les bases de la cybersécurité et de la lutte contre les escroqueries se ressemblent beaucoup. Si vous vous protégez contre les cyberattaques, vous vous protégez probablement contre les escroqueries. Si nous recevons quelque chose par SMS, nous devons savoir que le site Web que nous sommes sur le point de visiter est légitime. Si nous recevons un message vocal d’un appelant, nous devons savoir qu’il provient bien de notre banque.
J’en ai été frappé il y a quelques semaines. J’ai appelé l’entreprise en question, mais ils ne m’avaient pas contacté du tout, donc je savais qu’il y avait un problème. Malheureusement, les escrocs disposaient d’informations sur moi suggérant qu’ils avaient réussi à pirater le site de commerce.
Tout ce que je fais vise à aider les gens à se protéger et à soutenir ceux qui nous protègent.
Sur une période de 30 ans chez Craigslist, j’ai vu des personnes se faire approcher par des escroqueries d’une manière qui m’a surpris. Étant donné que je suis personnellement engagé et émotionnellement investi dans Craigslist, j’ai pensé que je devrais faire ce que je pouvais pour comprendre les escroqueries, puis travailler avec les flics, obtenir leurs conseils et arrêter ce que je pouvais.
J’ai pris ma retraite de Craigslist il y a huit ans. Je continue ce combat parce que je suis personnellement investi, et cela consiste en grande partie à déterminer quelles techniques les escrocs utilisent pour frapper les gens, puis ce que nous pouvons faire pour aider les gens à l’empêcher.
L’un des conseils les plus importants est simplement de prendre un moment et de compter jusqu’à neuf avant de répondre à quoi que ce soit.
La plus grande technique que les escrocs semblent utiliser est d’essayer de pousser les gens à se sentir obligés de prendre une décision immédiatement, et cela a toujours été très efficace.
Ce qui est nouveau, c’est l’utilisation de deepfakes, car ils peuvent simuler la voix de quelqu’un. Vous pourriez recevoir un appel d’un membre de votre famille en difficulté vous demandant de transférer de l’argent. Certaines choses pour lesquelles vous ne pouvez aider les gens qu’en donnant des conseils appropriés, sans vous précipiter et en utilisant des mots de code qui indiquent clairement que quelqu’un est réellement réel.
Mon agenda caché est que si vous apprenez de bonnes habitudes pour protéger votre maison et votre famille, certaines de ces mêmes techniques pourraient être utiles au travail. De cette façon, vous contribuez à protéger vos emplois, et parfois une bonne hygiène contribue également à protéger le pays.
En ce qui concerne les personnes âgées, j’en fais moi-même partie. Ma femme, lorsqu’elle aide ses parents, surveille toujours leurs transactions par carte de crédit. Ils ne savent pas comment transférer de l’argent, donc c’est sûr, mais ils ont des cartes de crédit, et elle surveille ce qui s’y passe et conteste parfois les transactions, ce qui a été assez réussi. Elle n’a vraiment pas besoin de travail supplémentaire, mais c’est le problème. Parfois, les gens doivent le faire pour prendre soin les uns des autres.
Dans ma propre vie, j’utilise l’authentification unique. J’utilise une protection personnelle avancée lorsqu’elle est proposée. J’utilise des mots de passe lorsqu’ils sont proposés. J’utilise des gestionnaires de mots de passe et j’ai mis en place certaines mesures pour vérifier les entrées DNS. Je paie un fournisseur de systèmes de sécurité gérés pour continuer à vérifier les choses à ma place. Je fais beaucoup de blocage de publicités.
Mon objectif est de travailler discrètement avec les fournisseurs de technologie pour comprendre ce qu’ils font déjà.
Les petits modèles de langage et l’IA exécutés sur nos téléphones ou ordinateurs portables peuvent parfois nous indiquer si quelque chose ressemble à une arnaque, car les modèles de mots, etc., semblent avoir beaucoup en commun. La technologie commence peut-être à devenir bien meilleure que ce que nous pensons, mais les grands ont souvent du mal à l’expliquer.
Les fraudeurs ont tendance à parler et à publier d’une manière qui comporte un élément prévisible. Parfois, ils utilisent les mêmes euphémismes textuels pour une chose ou une autre, et une simple correspondance de mots clés s’est avérée quelque peu efficace pour détecter cela.
Mais les escrocs sont intelligents, alors lorsqu’ils se sont rendu compte que certains mots-clés et expressions étaient détectés, ils sont devenus plus flexibles et ont utilisé des formulations différentes. Il faudrait du temps aux bons acteurs pour rattraper leur retard. Ce que j’entends de la part de personnes qui connaissent bien les grands modèles de langage, c’est que ces modèles peuvent détecter les escroqueries en utilisant des modèles beaucoup plus larges que la simple correspondance de modèles.
J’espère que la technologie pourra s’améliorer afin que les sites proposant du contenu généré par les utilisateurs puissent détecter ce genre de choses et ensuite informer les équipes du service client de l’entreprise qu’il se passe quelque chose de louche. Ils peuvent porter un jugement humain sur cette question. On me dit que la technologie existe pour faire cela. Je parle à des personnes qui tentent de l’implémenter, mais ces implémentations spécifiques sont propriétaires. Ils ne veulent pas encore tout dire, et ils ont raison sur ce point. Vous ne voulez pas en parler publiquement parce que les méchants écoutent et agissent en fonction de ce qu’ils entendent.
J’ai fait appel à des consultants en relations publiques publicitaires, notamment Bully Pulpit International, et nous essayons de déterminer quelles campagnes de masse ont réellement réussi à convaincre les gens. Le meilleur auquel je puisse penser, qui a pris des décennies, est Smokey the Bear.
Nous pouvons utiliser cette astuce consistant à compter jusqu’à neuf avant de faire quoi que ce soit.
Outre les gestionnaires de mots de passe, nous suggérons aux utilisateurs d’utiliser l’authentification unique fournie par Google ou Apple. Nous suggérerons une utilisation accrue des mots de passe, car il s’agit d’une nouvelle technologie actuellement mise en œuvre dans de nombreux endroits.
Le succès réside en réalité dans le fait que ces mesures soient si productives que les fraudeurs cessent d’essayer.
Nous gardons les suggestions simples car, à notre connaissance, les gens ne sont pas intéressés par les installations de logiciels sophistiqués. Ils veulent juste faire les bases. Nous pourrions apprendre des choses en expliquant aux gens comment rendre les choses encore plus simples.
Mon équipe Take Nine est déjà en pourparlers avec l’AARP. Je suis membre de l’AARP depuis près de 24 ans maintenant, donc je m’y identifie. Nous essayons de rassembler un grand groupe de personnes réellement intéressées à travailler sur le problème. Je parle à des avocats de certaines questions de responsabilité. Le droit de la responsabilité peut-il aider à motiver les grands sites Web à s’en prendre aux fraudeurs ?
Le gouvernement doit jouer un rôle. Les entreprises doivent jouer un rôle. J’établis des relations indirectes avec les entreprises pour les aider à faire un meilleur travail et les inciter à faire ce qu’elles estiment être la bonne chose. Je travaille avec le gouvernement dans certains cas, principalement par l’intermédiaire de l’Aspen Institute. L’idée est que le gouvernement est aujourd’hui en pleine mutation et que Washington n’est pas un pays pour les vieux nerds. J’ai gagné beaucoup de capital social et un peu d’argent, ce qui me permet de faire beaucoup de travail en tant qu’intermédiaire, en aidant les gens ordinaires.


